|
|
|---|
|
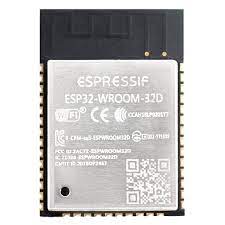
Una vulnerabilidad crítica afecta al chip ESP32, ampliamente utilizado en hardware wallets de Bitcoin y otras criptomonedas. El fallo, identificado como CVE-2025-27840, reside principalmente en el generador de números aleatorios (PRNG), lo que permite a atacantes predecir claves privadas y falsificar firmas ECDSA. Fuente: beincrypto. El riesgo aumenta por la conectividad Bluetooth y Wi-Fi del ESP32, que abre la puerta a ataques remotos como instalación de firmware malicioso o extracción de datos a distancia. Investigadores demostraron la viabilidad en pruebas reales, logrando acceder a wallets con grandes sumas de BTC. Fuente: beincrypto. Blockstream asegura que su wallet Jade no está afectada gracias al uso de fuentes adicionales de entropía y seguridad extra. Sin embargo, otras wallets basadas en ESP32 y Electrum podrían estar en riesgo. Trezor y Ledger están protegidas al usar chips SE (Secure Element). Fuente: Criptonoticias. Espressif Systems, fabricante del ESP32, reconoce que no fue diseñado para alta seguridad y recomienda a los fabricantes implementar medidas adicionales y actualizar firmware para mitigar riesgos. Fuente: Criptonoticias. |